
Sécurité informatique : le réseau technique du CERN passe à l’authentification 2FA
Written by:
Computer Security Office
—
Le déploiement de l’authentification à deux facteurs (2FA) est désormais achevé pour le système d’authentification unique du CERN (« Single Sign-On »), le service Linux interactif (LXPLUS) et les portails des serveurs terminaux Windows (« Windows Terminal Server » ou WTS, également appelés CERTNS). Avec l’ajout du nouveau service eduVPN, tous les principaux accès à distance aux services informatiques du CERN et au réseau CERN-Campus sont dorénavant protégés par une technologie de pointe. Si quelques améliorations mineures sont encore attendues, notamment pour optimiser l’utilisation du système 2FA pour LXTUNNEL, le service accéléré de LXPLUS, l’ensemble des principaux accès ont désormais été mis à niveau (voir l’image ci-dessous).
Le CERN et son réseau technique, utilisé pour les systèmes de contrôle des accélérateurs et des infrastructures, nécessitent que toutes les connexions interactives soient protégées par l’authentification à deux facteurs. Le troisième long arrêt (LS3) ayant commencé, l’accent est désormais mis sur la sécurisation des accès à distance au réseau technique, que ce soit depuis internet ou depuis le réseau CERN Campus [1],[2].
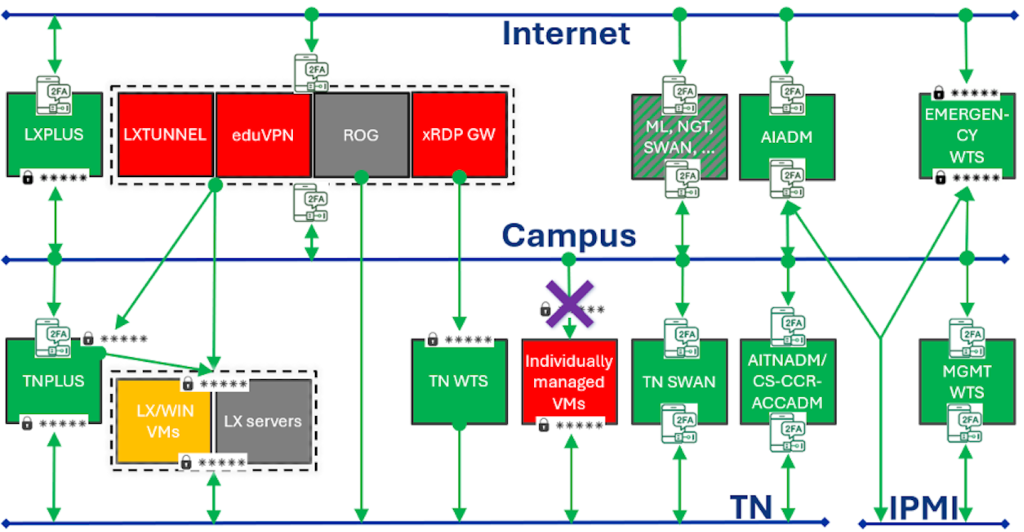
Jusqu’à récemment, les accès à distance au réseau technique via les serveurs Linux gérés de manière centralisée, ou via les machines virtuelles utilisées individuellement à des fins de développement, se limitaient aux activités menées auprès des accélérateurs et n’étaient protégés que par un simple mot de passe. Avec le lancement du LS3, le système 2FA s’étend désormais à ces accès (notons que, dans le cadre du déploiement généralisé de la protection 2FA, celle-ci avait déjà été adoptée pour l’accès à distance aux serveurs terminaux Windows).
Ainsi, au cours des prochains mois, l’équipe administration système du secteur ATS n’autorisera l’accès à distance à ses serveurs Linux ou à ses machines virtuelles qu’au moyen des portails d’accès à distance standard protégés par l’authentification à deux facteurs (à savoir LXTUNNEL, eduVPN et les portails WTS). En outre, le département IT a également déployé TNPLUS, une nouvelle grappe Linux semblable à LXPLUS. Dédiée au réseau technique, cette grappe vient compléter le service de calepins TN SWAN. Une autre possibilité d’accès restera toutefois disponible pour les utilisateurs, qu’ils soient sur site ou à distance, via les portails « Remote Operations Gateways » (ROG), protégés par le système 2FA. Tout autre mode d’accès nécessitant une intervention humaine sera bloqué [3]. Les machines virtuelles qui ne sont pas gérées de manière centralisée seront limitées au réseau technique (ou converties en instances gérées par ATS). Tous les comptes et machines virtuelles disposant actuellement de droits d’accès feront l’objet d’une vérification. Lorsque ces accès ne sont pas justifiés ou que les demandes de clarification restent sans réponse, les droits d’accès seront retirés. Au cours de l’année prochaine, des ajustements mineurs seront susceptibles d’être apportés afin d’éliminer les dernières voies d’accès ne reposant que sur un mot de passe, ainsi que les autres accès qui ne seraient pas conformes aux nouveaux standards de protection.
Quoi qu’il en soit, la stratégie générale d’authentification à deux facteurs est aujourd’hui pleinement opérationnelle. Un grand merci à toutes les personnes qui y ont contribué et qui ont ainsi permis de renforcer la protection numérique du CERN et de son complexe d’accélérateurs !
[1] L’accès à distance au réseau de gestion des centres de données (IPMI) n’est pas concerné par le système 2FA, étant donné que ce réseau n’est utilisé que par un nombre limité de personnes, que son accès est restreint et qu’il fait l’objet d’un contrôle strict.
[2] Le recours à la protection 2FA pour l’accès aux réseaux des expériences, en particulier ceux des expériences LHC, est vivement recommandé. Toutefois, son déploiement reste actuellement laissé à l’appréciation de chaque expérience.
[3] Il va de soi que les modes d’accès automatisés courants, tels que ceux utilisés par les applications web ou l’environnement GitLab CI, ne sont pas concernés car ils ne nécessitent pas d’interaction humaine.
________
Pour en savoir plus sur les incidents et les problèmes en matière de sécurité informatique au CERN, lisez nos rapports mensuels(en anglais). Si vous souhaitez avoir plus d’informations, poser des questions ou obtenir de l’aide, visitez notre siteou contactez-nous à l’adresse suivante : Computer.Security@cern.ch.