
Sécurité informatique : gare aux intrus malveillants
Written by:
Computer Security Office
—
Personne n’aime les invités impromptus : la souris qui se faufile dans la cuisine ; l’araignée qui cavale sur la couverture ; le sanglier qui saccage le jardin ; le serpent qui s’introduit dans la piscine ; la mite qui fait son nid dans le placard ; l’oncle un brin pénible qui vient gâcher une soirée plaisante… ou encore l’intrus qui s’incruste dans une réunion Zoom.
Un exemple récent a été rapporté au responsable de la sécurité informatique : « Pendant l’atelier, une réunion Zoom a été organisée, que j’ai enregistrée. À l’heure de la pause déjeuner, j’ai arrêté l’enregistrement ; quand nous sommes revenus, nous avons entendu du bruit dans la salle [Zoom]. Une dizaine de personnes (externes) avaient utilisé notre lien pour se connecter. Elles tenaient des propos indécents et diffusaient des vidéos à caractère sexuel. J’ai entendu l’une d’elles dire « on s’est trompé de lien », mais d’autres essayaient toujours de se connecter. »
En effet, lorsque les liens Zoom sont rendus publics (que ce soit par nécessité, lorsqu’ils sont communiqués à un grand nombre de personnes, ou publiés sur la page Indico d’un événement), les personnes qui se connectent ne sont pas toujours celles qui ont été invitées. C’est là que rappliquent la souris, l’araignée, le sanglier, le serpent, la mite, l’oncle ou tout autre intrus qui cherche juste à s’incruster pour épier ce qui se dit, interrompre les discussions ou semer le chaos (comme dans le regrettable incident mentionné ci-dessus). Dans l’exemple cité, les participants ont eu les bons réflexes : ils ont « exclu les intrus un à un, et transmis des rapports d’incident (voir la capture d’écran ci-dessous) ».
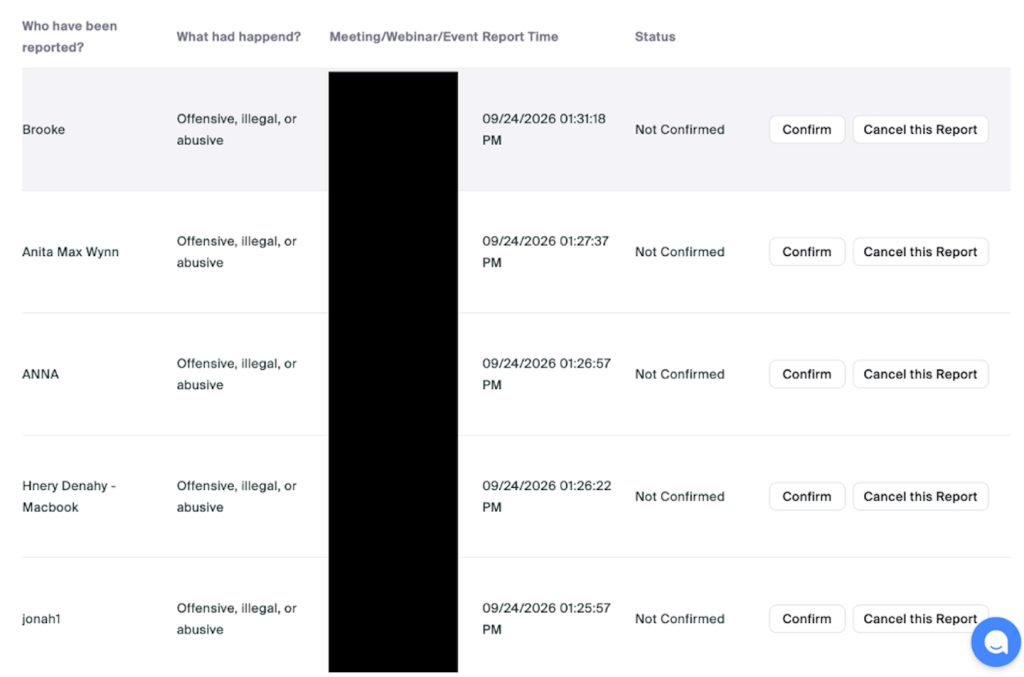
Apprenez à exclure quelqu’un d’une visio rapidement et efficacement. En général, si vous êtes l’hôte de la réunion, vous pouvez accéder à la liste des participants et cliquer sur le nom de l’intrus en question pour éteindre son microphone, voire l’exclure de la réunion. Ne vous fiez pas uniquement aux noms qui apparaissent sur l’écran, car une personne non authentifiée peut choisir le pseudo qu’elle souhaite.
Autre solution possible : l’anticipation ! Installer des pièges en tout genre pour berner rongeurs et insectes, ériger une barrière contre les sangliers, inviter une tante bienveillante…, ne pas publier de liens Zoom. Vous pouvez en effet obliger les utilisateurs à utiliser le système d’authentification unique du CERN pour participer à la réunion (au risque toutefois d’exclure les personnes qui ne possèderaient pas de compte informatique CERN). Sinon, vous pouvez aussi activer la fonctionnalité « salle d’attente » et trier les participants (ce qui n’empêchera pas certains de prétendre être invités). En tant qu’hôte, vous trouverez cette option à la rubrique « Outils de l’hôte » (qu’il faut parfois aller chercher dans le menu « Plus »). Cette fonctionnalité s’accompagne d’autres paramètres plus granulaires : regardez la rubrique « Participants », vous verrez qu’il est possible de paramétrer ce que les participants peuvent faire ou non. Limitez ces autorisations au maximum pour que votre réunion soit aussi productive que possible. Pour en savoir plus sur les paramètres, consultez la page web sur la visioconférence au CERN (en anglais).
En résumé, allez dans les paramètres par défaut de votre réunion et adaptez les différentes fonctionnalités selon vos besoins et votre seuil de tolérance. Faites en sorte que votre prochaine réunion soit réussie !
________
Pour en savoir plus sur les incidents et les problèmes en matière de sécurité informatique au CERN, lisez nos rapports mensuels (en anglais). Si vous souhaitez avoir plus d’informations, poser des questions ou obtenir de l’aide, visitez notre site ou contactez-nous à l’adresse suivante : Computer.Security@cern.ch.