
Étiquette : News
-

Les noyaux de plomb-208 ont la peau dure… Des scientifiques déterminent l’épaisseur de leur « peau » neutronique, à partir des données de collisions d’ions lourds au LHC
La première mesure de la peau neutronique du plomb-208 au moyen d’échanges faisant intervenir de façon prédominante des gluons pourrait donner des indices sur la structure des noyaux et des étoiles à neutrons
-
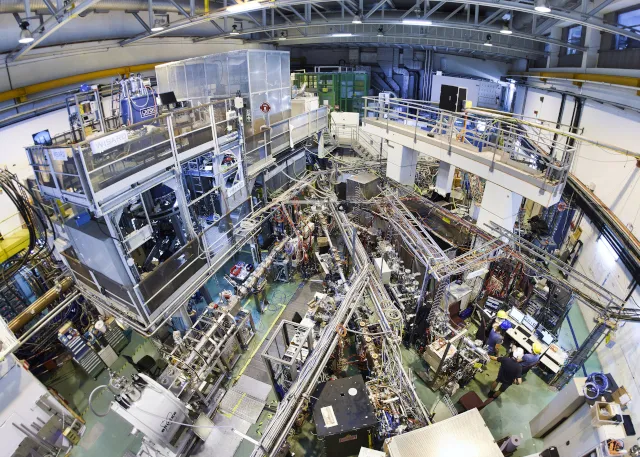
ISOLDE observe des transitions de forme dans des noyaux d’or
Une observation qui intervient un peu plus de 50 ans après que le phénomène a été observé pour la première fois à ISOLDE dans des noyaux de mercure
-

Signature d’un mémorandum de coopération entre le CERN et le Programme alimentaire mondial
La collaboration entre les deux organisations internationales favorisera l’accès aux innovations informatiques d’avant-garde ainsi que leur utilisation pour lutter contre la faim dans le monde
-

« Futur en tous genres » 2023 au CERN
Des rencontres et des ateliers inspirants pour les perspectives professionnelles !
-
CMS présente l’état le plus récent de sa recherche de nouvelles particules exotiques
Cette recherche de particules exotiques à vie longue s’intéresse à une possible production de « photons noirs » révélée dans le détecteur par des muons déplacés
-

Le CERN lance son nouvel Open Source Program Office
Le nouvel Open Source Program Office du CERN vous aidera à diffuser les éléments de conception de vos logiciels et de votre matériel
-

Dernières nouvelles des accélérateurs : tester le potentiel de performance pour l’avenir
L’arrêt technique hivernal (YETS) a officiellement débuté le 30 octobre, avec des tests de performance prometteurs au Linac 4. L’injection dans le LHC du premier faisceau de 2024 est prévue le 11 mars
-
Sécurité informatique : des cauchemars sur le centre de données
La sécurité informatique suit des principes clairs : « Defence-in-depth », des contrôles de sécurité doivent être effectués à chaque niveau de la pile logicielle et matérielle, et « Keep it simple, stupid », pour éviter toute complexité inutile
-

Des jumeaux numériques au CERN et au-delà
Découvrez comment ces copies virtuelles de la réalité sont utilisées au CERN et quel est leur impact sur la société
-

Vous avez déjà entendu parler des technologies quantiques ? Le moment est venu de mieux les comprendre !
Les technologies quantiques font partie des sujets les plus discutés sur le web. Pourtant, l’idée selon laquelle seuls les experts sont capables de les comprendre semble persister. Le forum Sparks! du CERN vous prouvera le contraire !